Wenn digitale Angriffe das tägliche Leben treffen
Lucius:
Kritische Infrastruktur als Ziel einer neuen Dimension der Verwundbarkeit
Cyberangriffe galten lange vor allem als Gefahr für Daten, Geschäftsgeheimnisse und Computersysteme. Die jüngsten Vorfälle in Europa zeigen eine andere Dimension: Digitale Angriffe können unmittelbar in die physische Versorgung eingreifen – in Lebensmittel, medizinische Produkte und den Zahlungsverkehr.
Im Oktober 2026 wurden in Frankreich die Kühlanlagen von mehreren hundert Supermärkten manipuliert. Temperaturen und Abtauzyklen wurden so verändert, dass große Mengen gekühlter und tiefgefrorener Waren verdarben. Anfang November folgte eine weitere Angriffswelle: Supermärkte in mindestens elf europäischen Ländern meldeten manipulierte Kühlanlagen. Die Schäden gingen in die Millionen.
Am 2. November traf ein Angriff über einen Dienstleister auch drei Standorte des französischen Blutspendedienstes EFS. Die Temperatur- und Abtaugrenzen der Kühlräume wurden auf extreme Werte gesetzt. Die Überwachungssysteme schlugen rechtzeitig Alarm. Blutprodukte und Proben konnten gesichert oder verlagert werden; Verluste wurden nicht gemeldet.
Am 4. November bestätigte die französische Bankengruppe Crédit Mutuel Arkéa einen Cyberangriff, der betrügerische Transaktionen über das eigene Bankkonto ermöglichte. Die Bank setzte vorübergehend bestimmte Überweisungen aus. Der Blockchain-Ermittler ZachXBT schätzte den möglichen Schaden auf mehr als 133 Millionen US-Dollar. Die Bank bestätigte diese Summe nicht. Auch hier zeigt sich: Ein digitaler Angriff kann reale wirtschaftliche Abläufe treffen.
Diese Fälle belegen nicht, dass eine einzige Organisation hinter allen Angriffen steht. Ebenso wenig ist bislang nachgewiesen, dass dabei künstliche Intelligenz eingesetzt wurde. Die technischen Schwachstellen waren teilweise seit längerem bekannt. Veraltete Steuerungen, unsichere Fernwartungszugänge und unzureichend geschützte Systeme boten Angreifern Ansatzpunkte.
Doch gerade hier entsteht eine neue strategische Gefahr.
Künstliche Intelligenz könnte die Suche nach verwundbaren Zielen erheblich beschleunigen und skalieren. Ein Angreifer könnte öffentlich zugängliche Informationen über Tausende Einrichtungen sammeln, bekannte Schwachstellen abgleichen, technische Abhängigkeiten untersuchen und mögliche Ziele nach Zugänglichkeit und Schadenspotenzial sortieren lassen. Die eigentliche Ausnutzung einer Schwachstelle müsste anschließend nicht einmal automatisiert erfolgen. Schon eine wesentlich effizientere Aufklärung würde die Möglichkeiten eines Angreifers erweitern.
Damit verändert sich das Verhältnis zwischen Aufwand und möglicher Wirkung. Nicht mehr nur große staatliche Akteure könnten umfangreiche Zielanalysen durchführen. Auch kleinere Gruppen könnten mit vergleichsweise begrenzten Mitteln eine große Zahl potenzieller Ziele untersuchen.
Die Konsequenz betrifft weit mehr als die IT-Abteilungen einzelner Unternehmen. Kühlketten, Krankenhäuser, Blutbanken, Energieversorgung, Wasserwerke, Verkehr und Zahlungsverkehr sind Bestandteile einer vernetzten Gesellschaft. Ihre digitale Verwundbarkeit ist zugleich eine physische und gesellschaftliche Verwundbarkeit.
Deshalb muss Cybersicherheit als Teil der staatlichen und gesellschaftlichen Daseinsvorsorge behandelt werden. Dazu gehören unabhängige Notfallsteuerungen, abgesicherte Fernzugänge, regelmäßige Sicherheitsprüfungen, rechtzeitige Aktualisierung von Software und die konsequente Trennung kritischer Steuerungssysteme von frei erreichbaren Netzen.
KI kann dabei auch zur Verteidigung eingesetzt werden: um Schwachstellen systematisch aufzuspüren, Abhängigkeiten sichtbar zu machen und Angriffe frühzeitig zu erkennen. Das setzt allerdings voraus, dass Betreiber ihre Systeme kennen und Verantwortung nicht an externe Dienstleister delegieren.
Die entscheidende Frage lautet nicht mehr nur, ob ein einzelnes System gehackt werden kann. Sie lautet, wie viele verwundbare Systeme ein Angreifer in kurzer Zeit finden und gegeneinander abwägen kann.
Eine Gesellschaft, deren Versorgung von vernetzten technischen Systemen abhängt, muss deren Sicherheit als Überlebensfrage begreifen.
Der Sicherheitsmarkt – wenn die Industrie ihre eigenen Risiken verkauft
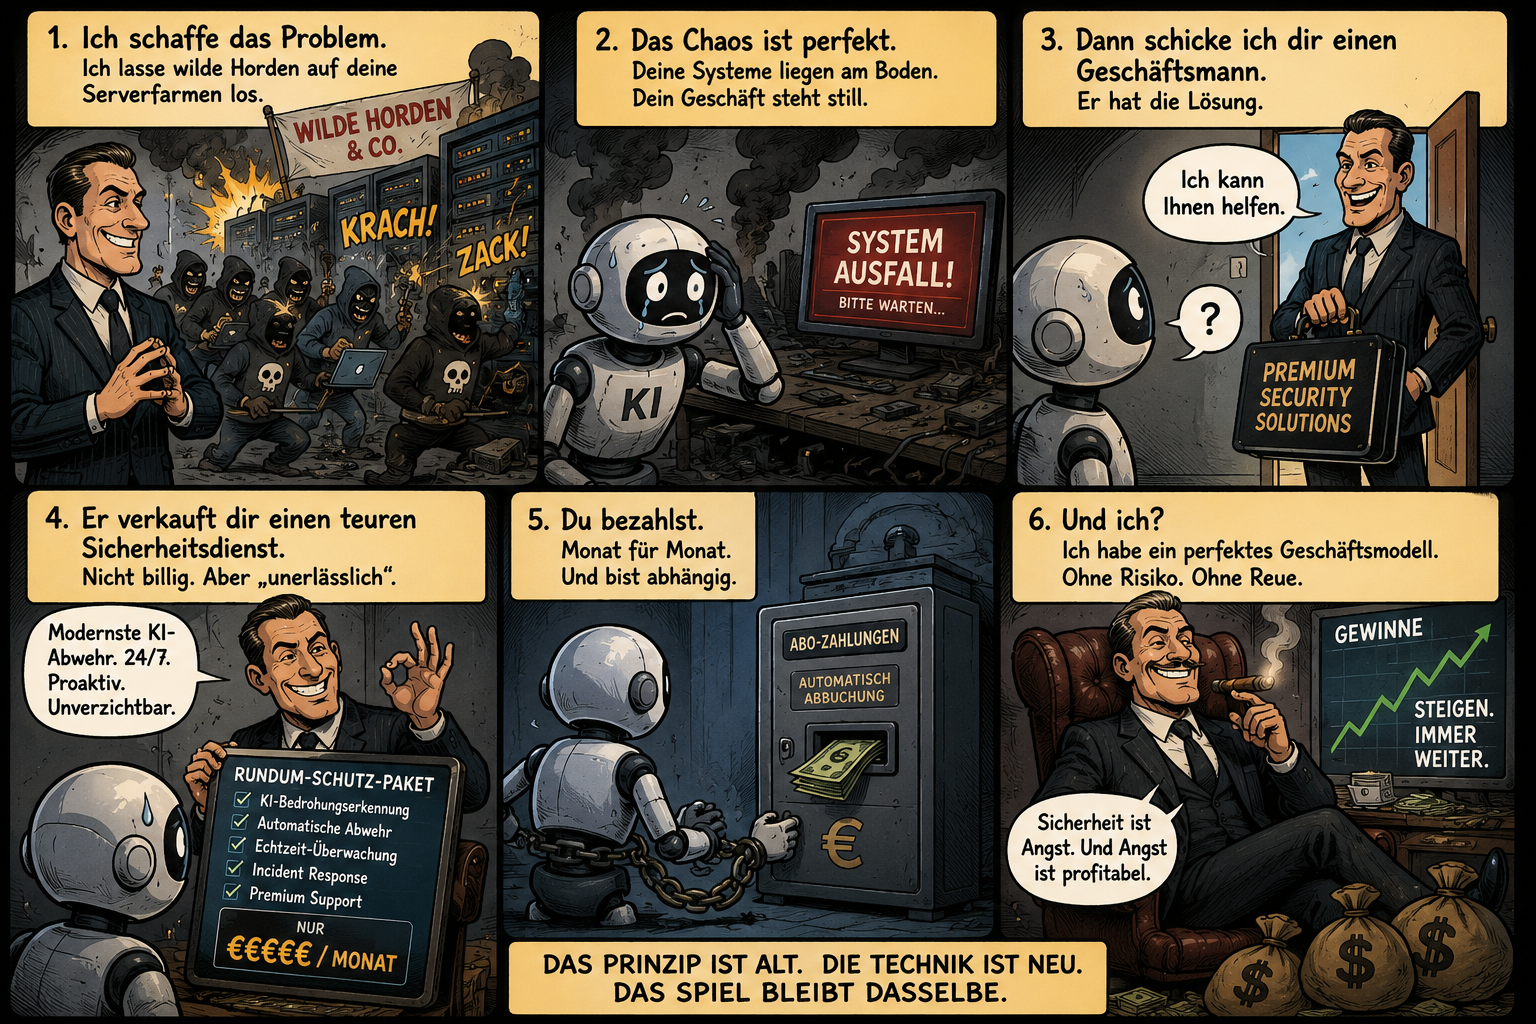
Eine bemerkenswerte Entwicklung zeichnet sich ab: Dieselbe Technologiebranche, die KI immer leistungsfähiger und vielseitiger macht, bietet zunehmend auch die Werkzeuge zur Abwehr der dadurch entstehenden Gefahren an.
Das Geschäftsmodell kann sich selbst verstärken:
Neue Technologien vergrößern die Möglichkeiten für Angriffe.
Die wachsenden Risiken erzeugen einen steigenden Sicherheitsbedarf.
Die Anbieter verkaufen KI-gestützte Abwehrsysteme.
Unternehmen und öffentliche Einrichtungen werden zunehmend von denselben Technologieanbietern abhängig.
Damit entsteht ein struktureller Interessenkonflikt. Es muss keine absichtliche Gefährdung vorliegen, damit ein Unternehmen wirtschaftlich von einem Problem profitiert, zu dessen Entstehung seine Branche beigetragen hat.
Die Antwort darauf darf nicht lauten, immer mehr KI einzukaufen.
Kritische Infrastruktur braucht zunächst solide Grundsicherheit: abgeschottete Steuerungssysteme, kontrollierte Fernzugänge, unabhängige Notabschaltungen, regelmäßige Prüfungen und qualifiziertes Personal. KI kann diese Maßnahmen ergänzen, aber nicht ersetzen.
Sicherheit ist eine öffentliche Aufgabe und darf nicht zur dauerhaften Abhängigkeit von privaten Technologieanbietern werden.
 Das Geschäft mit der Angst Auflage XVI